Domain odkt.de kaufen?
Wir ziehen mit dem Projekt
odkt.de um.
Sind Sie am Kauf der Domain
odkt.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain odkt.de kaufen?
Woran orientiert sich die Entwicklung neuer Theorien in der wissenschaftlichen Forschung?
Die Entwicklung neuer Theorien in der wissenschaftlichen Forschung orientiert sich an bestehenden wissenschaftlichen Erkenntnissen und Theorien. Sie basiert auf der Beobachtung von Phänomenen, der Formulierung von Hypothesen und dem Testen dieser Hypothesen durch Experimente und Studien. Neue Theorien müssen empirisch überprüfbar sein und zur Erklärung von bisher unverstandenen Phänomenen beitragen. **
Welche Funktionen bieten freie Open-Source-Kartendienste für die Integration in mobile Anwendungen?
Freie Open-Source-Kartendienste bieten Funktionen wie Geocodierung, Routing und Kartenvisualisierung für die Integration in mobile Anwendungen. Sie ermöglichen die Anzeige von Karten, das Finden von Standorten und die Berechnung von Routen in Echtzeit. Zudem bieten sie die Möglichkeit zur Anpassung und Erweiterung der Funktionen je nach den Anforderungen der Anwendungsentwicklung. **

Ähnliche Suchbegriffe für Wissenschaftlichen
Top-Angebote
Produkte zum Begriff Wissenschaftlichen:
-
Open Brick Source Light Stax ShineMit dem Open Brick Source Light Stax Shine bringst du deine Steckbaustein-Kreationen zum Leuchten! Diese innovativen Bausteine sind kompatibel mit den meisten herkömmlichen Steckbausteinen und ermöglichen dir, deine Modelle auf eine völlig neue Weise zu gestalten. Jeder Stein enthält eine kleine LED, die dein Bauwerk in verschiedenen Farben erstrahlen lässt. Einfach zusammenstecken, an die Energiequelle anschließen und schon beginnt der Spaß! Das Set enthält eine Vielzahl von leuchtenden Bausteinen in verschiedenen Größen und Farben, damit du deiner Kreativität freien Lauf lassen kannst. Egal ob du ein Schloss, ein Auto oder eine futuristische Stadt baust, mit Light Stax Shine wird dein Projekt zum Hingucker. Die Bausteine sind aus hochwertigem, robustem Material gefertigt und garantieren langanhaltenden Spielspaß. Zusätzlich bietet das Set einen USB-Ladekabel, sodass du den wiederaufladbaren Batterie Baustein unkompliziert aufladen und wiederverwenden kannst. Ideal für Kinder und Erwachsene, die Freude am Bauen und Gestalten haben und ihre Kreationen zum Leben erwecken möchten. Hol dir jetzt das Open Brick Source Light Stax Shine und lasse deine Bauwerke in neuem Licht erstrahlen! ; 75 x STAX mit LED ; Wiederaufladbarer Batterie Baustein44,99 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Open Source ThreatsKaspersky Threat Data Feeds – Open Source Threats In einer Zeit, in der Cyberbedrohungen komplexer und zielgerichteter denn je sind, ist eine umfassende Bedrohungsüberwachung unerlässlich. **Kaspersky Threat Data Feeds - Open Source Threats** stellt eine innovative Lösung dar, die Sicherheitsverantwortlichen aktuelle und relevante Informationen zu Bedrohungen bietet, die aus Open-Source-Quellen stammen. Diese Bedrohungsfeeds ermöglichen es Unternehmen, sich kontinuierlich über die neuesten Bedrohungen aus dem Open-Source-Bereich zu informieren und ihre Sicherheitsmaßnahmen entsprechend anzupassen. Mit Kaspersky Threat Data Feeds - Open Source Threats können Unternehmen proaktiv auf Bedrohungen reagieren und so ihre Widerstandsfähigkeit gegenüber Cyberangriffen deutlich verbessern. Überblick über Kaspersky Threat Data Feeds - Open Source Threats Die Lösung **Kaspersky Threat Data Feeds - Open Source Threats** bietet Unternehmen Zugang zu einer Fülle an Bedrohungsdaten, die speziell aus Open-Source-Quellen gesammelt werden. Diese Feeds bieten detaillierte Informationen über aktuelle Bedrohungen und ermöglichen eine proaktive Abwehr. Durch die kontinuierliche Analyse und Filterung relevanter Daten aus öffentlich zugänglichen Quellen hilft Kaspersky Unternehmen dabei, potenzielle Gefahren frühzeitig zu erkennen und geeignete Schutzmaßnahmen zu implementieren. Hauptfunktionen Echtzeit-Updates zu Open-Source-Bedrohungen: Regelmäßige Aktualisierungen, die es Unternehmen ermöglichen, stets über die neuesten Bedrohungen informiert zu sein. Umfassende Bedrohungsanalyse: Detaillierte Informationen zu Bedrohungen, die aus Open-Source-Quellen stammen und für die Cybersicherheit von Bedeutung sind. Integration in bestehende Sicherheitslösungen: Kaspersky Threat Data Feeds lassen sich problemlos in vorhandene Sicherheitssysteme integrieren, um einen ganzheitlichen Schutz zu gewährleisten. Unterstützung für maschinenlesbare Formate: Die Bedrohungsdaten werden in Formaten wie STIX und TAXII bereitgestellt, was die automatische Verarbeitung und Integration erleichtert. Proaktive Bedrohungserkennung: Unternehmen können dank der umfassenden Bedrohungsinformationen proaktive Sicherheitsstrategien entwickeln und umsetzen. Vorteile für Ihr Unternehmen Frühzeitige Bedrohungserkennung: Die Echtzeit-Updates und umfassenden Informationen ermöglichen eine schnelle Identifizierung und Abwehr potenzieller Bedrohungen. Gezielte Abwehrmaßnahmen: Durch die detaillierte Bedrohungsanalyse können Unternehmen ihre Sicherheitsmaßnahmen gezielt anpassen und verbessern. Erhöhte Cybersicherheitsresilienz: Die proaktive Überwachung und Analyse von Open-Source-Bedrohungen erhöhen die Widerstandsfähigkeit gegenüber Cyberangriffen. Effiziente Ressourcenallokation: Die präzisen Bedrohungsdaten helfen Unternehmen, ihre Sicherheitsressourcen optimal einzusetzen und gezielte Maßnahmen zu ergreifen. Compliance und Risikomanagement: Die Lösung unterstützt Unternehmen bei der Einhaltung gesetzlicher Anforderungen und bei der effektiven Verwaltung von Cyberrisiken. Integration und Nutzung **Kaspersky Threat Data Feeds - Open Source Threats** kann problemlos in bestehende Sicherheitssysteme und -infrastrukturen integriert werden. Die Bedrohungsdaten werden in maschinenlesbaren Formaten wie STIX und TAXII bereitgestellt, sodass Unternehmen sie automatisch in ihre Systeme importieren und verarbeiten können. Diese Bedrohungsfeeds sind besonders hilfreich für Unternehmen, die ihre Cybersicherheitsstrategien kontinuierlich verbessern und ihre IT-Infrastruktur proaktiv schützen möchten. Anwendungsfälle für Kaspersky Threat Data Feeds - Open Source Threats Überwachung der Open-Source-Bedrohungslandschaft: Diese Lösung ist ideal für Unternehmen, die kontinuierlich über Bedrohungen aus Open-Source-Quellen informiert bleiben möchten. Frühzeitige Identifikation von Bedrohungen: Die Bedrohungsfeeds unterstützen die schnelle Erkennung und Abwehr potenzieller Cyberbedrohungen. Unterstützung bei der Entwicklung von Sicherheitsrichtlinien: Die bereitgestellten Informationen helfen bei der Erstellung gezielter Sicherheitsrichtlinien und der Stärkung der Cybersicherheitsmaßnahmen.31987,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
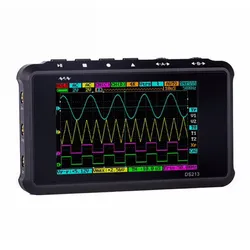
ABB ITS-DR-CSV Driver, CSV Datenbank2CQG150502S4061 ITS-DR-CSV Der Treiber ITS-DR-CSV wird für die Einbindung von CSV Datenbanken benutzt. Dieser Treiber benötigt als Voraussetzung mindestens eine Grundvariante vom Integra Supervisor (IST-XXX-SUP).1491,75 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter


-
Was sind die Schritte zur Entwicklung einer Hypothese in der wissenschaftlichen Forschung?
1. Identifiziere ein Problem oder eine Fragestellung, die du untersuchen möchtest. 2. Sammle relevante Informationen und Daten, um deine Hypothese zu unterstützen oder zu widerlegen. 3. Formuliere eine klare und prüfbare Hypothese, die auf deinen Beobachtungen und dem aktuellen Wissensstand basiert. **
-
Was sind die Vorteile von Open Source-Software und wie trägt sie zur Entwicklung von Technologie bei?
Open Source-Software ist frei verfügbar und kann von jedem genutzt, modifiziert und verbessert werden. Dadurch entsteht eine große Entwicklergemeinschaft, die gemeinsam an der Verbesserung der Software arbeitet. Dies fördert Innovation, Transparenz und Interoperabilität in der Technologiebranche. **
-
Was ist Open-Source-Software?
Open-Source-Software ist Software, deren Quellcode frei verfügbar ist und von der Gemeinschaft frei genutzt, geändert und weiterentwickelt werden kann. Dies bedeutet, dass die Entwickler den Code einsehen, modifizieren und an ihre eigenen Bedürfnisse anpassen können. Open-Source-Software fördert die Zusammenarbeit und den Wissensaustausch in der Entwicklergemeinschaft und trägt zur Schaffung von innovativen Lösungen bei. Ein bekanntes Beispiel für Open-Source-Software ist das Betriebssystem Linux. **
-
Wie sicher ist Open Source?
Open Source Software ist im Allgemeinen sicher, da der Quellcode für jeden zugänglich ist und von einer großen Community überprüft wird. Durch die Transparenz des Codes können Sicherheitslücken schneller erkannt und behoben werden. Dennoch ist es wichtig, dass Open Source Software regelmäßig aktualisiert und gepflegt wird, um mögliche Sicherheitsrisiken zu minimieren. **


Sind Open-Source-Codes gefälscht?
Nein, Open-Source-Codes sind nicht gefälscht. Open-Source bezieht sich auf die Art und Weise, wie der Code entwickelt und lizenziert wird. Open-Source-Software ermöglicht es Entwicklern, den Quellcode einzusehen, zu überprüfen, zu modifizieren und zu teilen. Dies fördert Transparenz und Zusammenarbeit, um die Qualität und Sicherheit des Codes zu gewährleisten. **
Was ist Fluoreszenz und wie wird sie in der wissenschaftlichen Forschung und Technologie eingesetzt?
Fluoreszenz ist ein Phänomen, bei dem ein Molekül Licht absorbiert und in einer längeren Wellenlänge wieder abgibt. In der wissenschaftlichen Forschung wird Fluoreszenz zur Markierung von Molekülen und Zellen verwendet, um sie unter einem Fluoreszenzmikroskop sichtbar zu machen. In der Technologie wird Fluoreszenz unter anderem in der Medizin, Umweltanalytik und Forensik eingesetzt. **
Top-Angebote
Produkte zum Begriff Wissenschaftlichen:
-
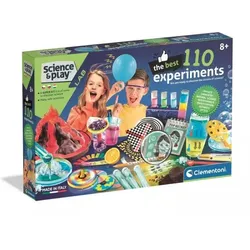
Clementoni: Die 110 besten wissenschaftlichen ExperimenteDas Set Clementoni – Die 110 besten wissenschaftlichen Experimente bietet Kindern spannende Möglichkeiten, die Welt der Wissenschaft spielerisch und ganz praktisch zu entdecken. Bei den vielen unterschiedlichen Versuchen können sie verschiedene naturwissenschaftliche Phänomene beobachten und gleichzeitig aus ihren eigenen Erfahrungen lernen. Produkteigenschaften Marke: Clementoni Produktkategorie: Wissenschaftsset, Experimentierspiel Empfohlenes Alter: ab 8 Jahren Hauptfunktion: Durchführung wissenschaftlicher Experimente und Entdeckung naturwissenschaftlicher Phänomene Material: Kunststoff und weiteres Experimentier-Zubehör Maße: Verpackungsgröße: 41,8 × 6 × 27,8 cm Weitere wichtige Eigenschaft: 110 verschiedene wissenschaftliche Experimente Das Set Clementoni – Die 110 besten wissenschaftlichen Experimente macht wissenschaftliche Entdeckungen zu einem direkten, erlebnisreichen Abenteuer. Während sie die Versuche durchführen, können Kinder selbst beobachten, wie bestimmte naturwissenschaftliche Phänomene funktionieren. Die Vielzahl an Experimenten sorgt für abwechslungsreiche Beschäftigung, sodass Kinder viele verschiedene Themen und Erscheinungen kennenlernen können. Beim Experimentieren entwickeln sich ganz nebenbei Neugier, Beobachtungsgabe und problemlösendes Denken. Für die Durchführung der Aufgaben sind sorgfältiges Arbeiten und das genaue Befolgen der Anleitungen wichtig. So erleben Kinder, dass bei einem wissenschaftlichen Experiment die richtige Reihenfolge und ein umsichtiges Vorgehen entscheidend für das Ergebnis sind. Bei den Experimenten entdecken Kinder auch Ursache-Wirkungs-Zusammenhänge. Sie können beobachten, wie sich das Ergebnis verändert, wenn einzelne Bedingungen angepasst werden, und aus ihren eigenen Erfahrungen Rückschlüsse ziehen. Das Wissenschaftsset eignet sich sowohl zum selbstständigen Entdecken als auch zum gemeinsamen Experimentieren. Zusammen mit einem Elternteil oder anderen Familienmitgliedern werden die Versuche zu einem gemeinsamen Erlebnis und können zu weiteren Gesprächen über Wissenschaft und die Funktionsweise der Natur anregen. Durch die Vielfalt der 110 Experimente bietet das Set über einen längeren Zeitraum hinweg spannende Beschäftigung. Kinder können Schritt für Schritt die unterschiedlichen Aufgaben ausprobieren und immer neue Phänomene entdecken. Für wen ist das Set geeignet? Das Set Clementoni – Die 110 besten wissenschaftlichen Experimente ist vor allem für Kinder ab 8 Jahren gedacht, die sich für Wissenschaft, Experimente und das Verständnis der Welt interessieren. Es ist eine gute Wahl für neugierige, entdeckungsfreudige Kinder, die gerne durch eigene Erfahrungen lernen. Verpackungsgröße: 41,8 × 6 × 27,8 cm31,59 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Open Brick Source Light Stax ShineMit dem Open Brick Source Light Stax Shine bringst du deine Steckbaustein-Kreationen zum Leuchten! Diese innovativen Bausteine sind kompatibel mit den meisten herkömmlichen Steckbausteinen und ermöglichen dir, deine Modelle auf eine völlig neue Weise zu gestalten. Jeder Stein enthält eine kleine LED, die dein Bauwerk in verschiedenen Farben erstrahlen lässt. Einfach zusammenstecken, an die Energiequelle anschließen und schon beginnt der Spaß! Das Set enthält eine Vielzahl von leuchtenden Bausteinen in verschiedenen Größen und Farben, damit du deiner Kreativität freien Lauf lassen kannst. Egal ob du ein Schloss, ein Auto oder eine futuristische Stadt baust, mit Light Stax Shine wird dein Projekt zum Hingucker. Die Bausteine sind aus hochwertigem, robustem Material gefertigt und garantieren langanhaltenden Spielspaß. Zusätzlich bietet das Set einen USB-Ladekabel, sodass du den wiederaufladbaren Batterie Baustein unkompliziert aufladen und wiederverwenden kannst. Ideal für Kinder und Erwachsene, die Freude am Bauen und Gestalten haben und ihre Kreationen zum Leben erwecken möchten. Hol dir jetzt das Open Brick Source Light Stax Shine und lasse deine Bauwerke in neuem Licht erstrahlen! ; 75 x STAX mit LED ; Wiederaufladbarer Batterie Baustein44,99 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Open Source ThreatsKaspersky Threat Data Feeds – Open Source Threats In einer Zeit, in der Cyberbedrohungen komplexer und zielgerichteter denn je sind, ist eine umfassende Bedrohungsüberwachung unerlässlich. **Kaspersky Threat Data Feeds - Open Source Threats** stellt eine innovative Lösung dar, die Sicherheitsverantwortlichen aktuelle und relevante Informationen zu Bedrohungen bietet, die aus Open-Source-Quellen stammen. Diese Bedrohungsfeeds ermöglichen es Unternehmen, sich kontinuierlich über die neuesten Bedrohungen aus dem Open-Source-Bereich zu informieren und ihre Sicherheitsmaßnahmen entsprechend anzupassen. Mit Kaspersky Threat Data Feeds - Open Source Threats können Unternehmen proaktiv auf Bedrohungen reagieren und so ihre Widerstandsfähigkeit gegenüber Cyberangriffen deutlich verbessern. Überblick über Kaspersky Threat Data Feeds - Open Source Threats Die Lösung **Kaspersky Threat Data Feeds - Open Source Threats** bietet Unternehmen Zugang zu einer Fülle an Bedrohungsdaten, die speziell aus Open-Source-Quellen gesammelt werden. Diese Feeds bieten detaillierte Informationen über aktuelle Bedrohungen und ermöglichen eine proaktive Abwehr. Durch die kontinuierliche Analyse und Filterung relevanter Daten aus öffentlich zugänglichen Quellen hilft Kaspersky Unternehmen dabei, potenzielle Gefahren frühzeitig zu erkennen und geeignete Schutzmaßnahmen zu implementieren. Hauptfunktionen Echtzeit-Updates zu Open-Source-Bedrohungen: Regelmäßige Aktualisierungen, die es Unternehmen ermöglichen, stets über die neuesten Bedrohungen informiert zu sein. Umfassende Bedrohungsanalyse: Detaillierte Informationen zu Bedrohungen, die aus Open-Source-Quellen stammen und für die Cybersicherheit von Bedeutung sind. Integration in bestehende Sicherheitslösungen: Kaspersky Threat Data Feeds lassen sich problemlos in vorhandene Sicherheitssysteme integrieren, um einen ganzheitlichen Schutz zu gewährleisten. Unterstützung für maschinenlesbare Formate: Die Bedrohungsdaten werden in Formaten wie STIX und TAXII bereitgestellt, was die automatische Verarbeitung und Integration erleichtert. Proaktive Bedrohungserkennung: Unternehmen können dank der umfassenden Bedrohungsinformationen proaktive Sicherheitsstrategien entwickeln und umsetzen. Vorteile für Ihr Unternehmen Frühzeitige Bedrohungserkennung: Die Echtzeit-Updates und umfassenden Informationen ermöglichen eine schnelle Identifizierung und Abwehr potenzieller Bedrohungen. Gezielte Abwehrmaßnahmen: Durch die detaillierte Bedrohungsanalyse können Unternehmen ihre Sicherheitsmaßnahmen gezielt anpassen und verbessern. Erhöhte Cybersicherheitsresilienz: Die proaktive Überwachung und Analyse von Open-Source-Bedrohungen erhöhen die Widerstandsfähigkeit gegenüber Cyberangriffen. Effiziente Ressourcenallokation: Die präzisen Bedrohungsdaten helfen Unternehmen, ihre Sicherheitsressourcen optimal einzusetzen und gezielte Maßnahmen zu ergreifen. Compliance und Risikomanagement: Die Lösung unterstützt Unternehmen bei der Einhaltung gesetzlicher Anforderungen und bei der effektiven Verwaltung von Cyberrisiken. Integration und Nutzung **Kaspersky Threat Data Feeds - Open Source Threats** kann problemlos in bestehende Sicherheitssysteme und -infrastrukturen integriert werden. Die Bedrohungsdaten werden in maschinenlesbaren Formaten wie STIX und TAXII bereitgestellt, sodass Unternehmen sie automatisch in ihre Systeme importieren und verarbeiten können. Diese Bedrohungsfeeds sind besonders hilfreich für Unternehmen, die ihre Cybersicherheitsstrategien kontinuierlich verbessern und ihre IT-Infrastruktur proaktiv schützen möchten. Anwendungsfälle für Kaspersky Threat Data Feeds - Open Source Threats Überwachung der Open-Source-Bedrohungslandschaft: Diese Lösung ist ideal für Unternehmen, die kontinuierlich über Bedrohungen aus Open-Source-Quellen informiert bleiben möchten. Frühzeitige Identifikation von Bedrohungen: Die Bedrohungsfeeds unterstützen die schnelle Erkennung und Abwehr potenzieller Cyberbedrohungen. Unterstützung bei der Entwicklung von Sicherheitsrichtlinien: Die bereitgestellten Informationen helfen bei der Erstellung gezielter Sicherheitsrichtlinien und der Stärkung der Cybersicherheitsmaßnahmen.31987,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Woran orientiert sich die Entwicklung neuer Theorien in der wissenschaftlichen Forschung?
Die Entwicklung neuer Theorien in der wissenschaftlichen Forschung orientiert sich an bestehenden wissenschaftlichen Erkenntnissen und Theorien. Sie basiert auf der Beobachtung von Phänomenen, der Formulierung von Hypothesen und dem Testen dieser Hypothesen durch Experimente und Studien. Neue Theorien müssen empirisch überprüfbar sein und zur Erklärung von bisher unverstandenen Phänomenen beitragen. **
-
Welche Funktionen bieten freie Open-Source-Kartendienste für die Integration in mobile Anwendungen?
Freie Open-Source-Kartendienste bieten Funktionen wie Geocodierung, Routing und Kartenvisualisierung für die Integration in mobile Anwendungen. Sie ermöglichen die Anzeige von Karten, das Finden von Standorten und die Berechnung von Routen in Echtzeit. Zudem bieten sie die Möglichkeit zur Anpassung und Erweiterung der Funktionen je nach den Anforderungen der Anwendungsentwicklung. **
-
Was sind die Schritte zur Entwicklung einer Hypothese in der wissenschaftlichen Forschung?
1. Identifiziere ein Problem oder eine Fragestellung, die du untersuchen möchtest. 2. Sammle relevante Informationen und Daten, um deine Hypothese zu unterstützen oder zu widerlegen. 3. Formuliere eine klare und prüfbare Hypothese, die auf deinen Beobachtungen und dem aktuellen Wissensstand basiert. **
-
Was sind die Vorteile von Open Source-Software und wie trägt sie zur Entwicklung von Technologie bei?
Open Source-Software ist frei verfügbar und kann von jedem genutzt, modifiziert und verbessert werden. Dadurch entsteht eine große Entwicklergemeinschaft, die gemeinsam an der Verbesserung der Software arbeitet. Dies fördert Innovation, Transparenz und Interoperabilität in der Technologiebranche. **
Ähnliche Suchbegriffe für Wissenschaftlichen
-
ABB ITS-DR-CSV Driver, CSV Datenbank2CQG150502S4061 ITS-DR-CSV Der Treiber ITS-DR-CSV wird für die Einbindung von CSV Datenbanken benutzt. Dieser Treiber benötigt als Voraussetzung mindestens eine Grundvariante vom Integra Supervisor (IST-XXX-SUP).1491,75 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
ABB ITS-DR-MYSQL Driver, MySQL Datenbank2CQG150503S4061 ITS-DR-MYSQL Der Treiber ITS-DR-MYSQL wird für die Einbindung von MySQL Datenbanken benutzt. Dieser Treiber benötigt als Voraussetzung mindestens eine Grundvariante vom Integra Supervisor (IST-XXX-SUP).1491,75 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
Weber, Stefan: Wissenschaftlichen Textbetrug erkennenWissenschaftlichen Textbetrug erkennen , Vor der inhaltlichen Auseinandersetzung mit einem wissenschaftlichen Text steht die digitale Echtheitsprüfung: Plagiate, Ghostwriting und unbelegte Passagen von generativer Künstlicher Intelligenz wie etwa ChatGPT müssen - so gut es geht - ausgeschlossen werden. Das funktioniert heute mit Plagiatssoftware wie Turnitin und simplen, aber hilfreichen Desktop-Apps wie WCopyfind, neuen, spannenden Software-Prototypen sowie wissenschaftlichen Methoden wie der Stilometrie. Bei diesem Buch handelt es sich um den ersten Ratgeber zum Thema, wie man Textbetrügereien digital auf die Schliche kommt. Der Band richtet sich an alle Lehrenden an Hochschulen und Schulen sowie an alle sonstigen Bildungseinrichtungen, in denen Texte beurteilt werden. Mit einem Vorwort von Roland Schimmel und einem Anhang zur Geschichte der wissenschaftlichen Redlichkeit und Belegkultur. Die neue Reihe "GWP - Materialien zur guten wissenschaftlichen Praxis" widmet sich den beiden jungen Forschungsfeldern akademische Integrität und wissenschaftliches Fehlverhalten. Geplant sind zunächst unter anderem Bände zur Geschichte der wissenschaftlichen Zitierregeln, zur Geschichte der "Plagiatsjäger" und zu Plagiaten in der Theologie. , Armaturenbretter > Innenausstattung , Erscheinungsjahr: 20240903, Produktform: Leinen, Autoren: Weber, Stefan, Seitenzahl/Blattzahl: 88, Keyword: Künstliche Intelligenz; Materialien zur guten wissenschaftlichen Praxis; Plagiatsforschung; Plagiatssoftware; Ratgeber für Lehrende, Fachschema: Interdisziplinär - Interdisziplinarität~Wissenschaft~Copyright~Geistiges Eigentum~Urheberrecht - Urheberrechtsgesetz - UrhG~Beruf / Karriere~Karriere, Fachkategorie: Studium Generale~Ratgeber: Karriere und Erfolg, Warengruppe: HC/Briefe, Bewerbungen, Wiss. Arbeiten, Rhetorik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 242, Breite: 174, Höhe: 12, Gewicht: 308, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist Open-Source-Software?
Open-Source-Software ist Software, deren Quellcode frei verfügbar ist und von der Gemeinschaft frei genutzt, geändert und weiterentwickelt werden kann. Dies bedeutet, dass die Entwickler den Code einsehen, modifizieren und an ihre eigenen Bedürfnisse anpassen können. Open-Source-Software fördert die Zusammenarbeit und den Wissensaustausch in der Entwicklergemeinschaft und trägt zur Schaffung von innovativen Lösungen bei. Ein bekanntes Beispiel für Open-Source-Software ist das Betriebssystem Linux. **
-
Wie sicher ist Open Source?
Open Source Software ist im Allgemeinen sicher, da der Quellcode für jeden zugänglich ist und von einer großen Community überprüft wird. Durch die Transparenz des Codes können Sicherheitslücken schneller erkannt und behoben werden. Dennoch ist es wichtig, dass Open Source Software regelmäßig aktualisiert und gepflegt wird, um mögliche Sicherheitsrisiken zu minimieren. **
-
Sind Open-Source-Codes gefälscht?
Nein, Open-Source-Codes sind nicht gefälscht. Open-Source bezieht sich auf die Art und Weise, wie der Code entwickelt und lizenziert wird. Open-Source-Software ermöglicht es Entwicklern, den Quellcode einzusehen, zu überprüfen, zu modifizieren und zu teilen. Dies fördert Transparenz und Zusammenarbeit, um die Qualität und Sicherheit des Codes zu gewährleisten. **
-
Was ist Fluoreszenz und wie wird sie in der wissenschaftlichen Forschung und Technologie eingesetzt?
Fluoreszenz ist ein Phänomen, bei dem ein Molekül Licht absorbiert und in einer längeren Wellenlänge wieder abgibt. In der wissenschaftlichen Forschung wird Fluoreszenz zur Markierung von Molekülen und Zellen verwendet, um sie unter einem Fluoreszenzmikroskop sichtbar zu machen. In der Technologie wird Fluoreszenz unter anderem in der Medizin, Umweltanalytik und Forensik eingesetzt. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.